为用户提供持续、有效、省心、便捷的安全托管服务
安全运营托管服务(MSS)
华科云动力安全运营托管服务(MSS)以保障风险管控效果为目标,以“人机协同”模式为手段,以7*24h持续在线守护为主线,以【资产、脆弱性、威胁、事件】四个核心安全风险要素为抓手,提升企业安全风险管控能力和安全工作效果,为用户提供持续、有效、省心、便捷的安全托管服务。
业务痛点
企业无法应对复杂多变的攻击
企业防护架构变化缓慢
高水平安全人才紧缺
黑客工具快速升级
威胁攻击产业化
常态化、隐蔽化和高强度
解决方案
威胁升级快
AI 钓鱼、勒索、供应链攻击持续演进,迭代速度远超传统防护更新节奏。
响应速度慢
攻击者完成内网目标突出,平均仅需 29 分钟,最快记录 27 秒;传统人工检查已完全无法应对分钟级的现代攻击节奏。
效果难衡量
安全建设年年投入,建设效果却无法体现无法衡量,管理者不能快速掌握和查看到当前企业整体安全状态和缺陷。
建设成本高
企业对安全建设预算投入保持谨慎态度并呈现稳健发展趋势,43%的企业2021年安全建设预算占比在3%-10%
80%
以上企业对现有的网络安全效果不满意
安全运营托管服务是最佳解决方案
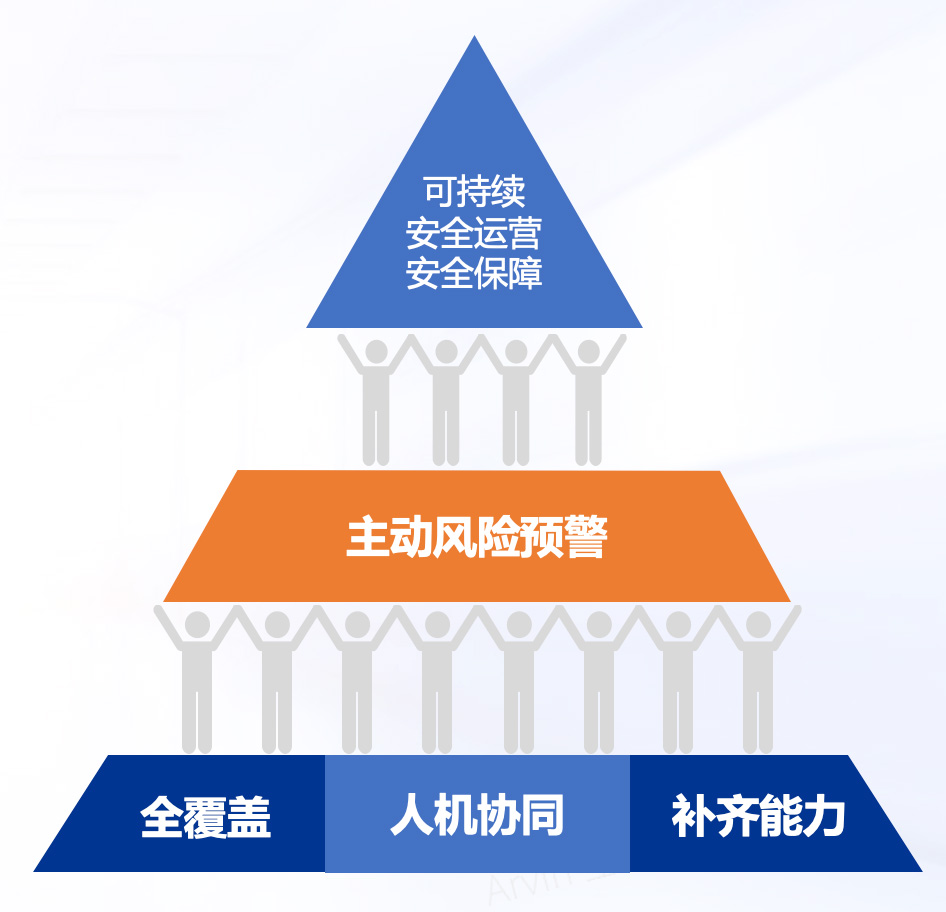
安全运营托管服务的核心关键
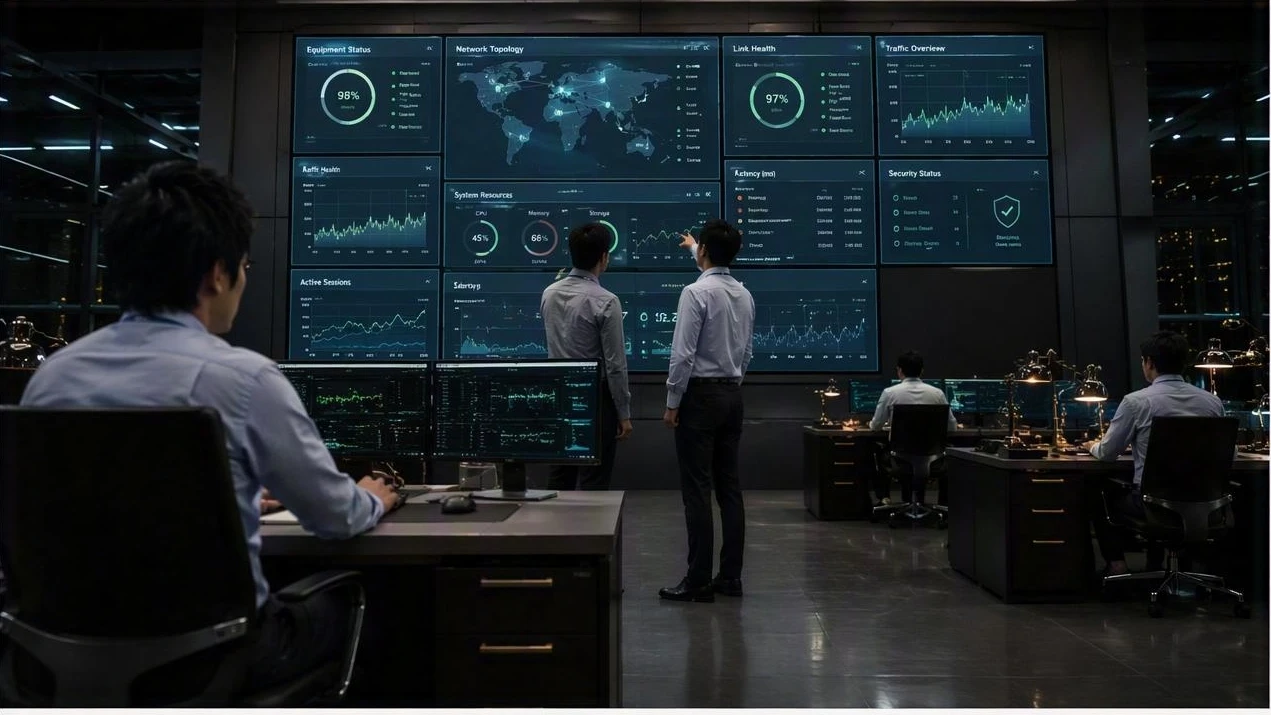
7×24全覆盖
提供7×24小时全天候监控覆盖,突破人工值守的时间限制,确保深夜、节假日等关键时段的攻击行为无盲区。持续采集系统日志与用户行为数据,精准捕捉长期潜伏、缓慢渗透的高级威胁活动。
补齐能力
针对企业安全技术栈薄弱与人才短缺痛点,提供SIEM、行为分析及威胁情报平台等先进技术补位;同时由持有专业认证的资深安全专家团队提供深度分析,填补企业内部安全能力的空白区域。
人机协同
人机协同指安全专家与机器(技术)的协作,安全专家将服务经验固化为机器内部分析与响应的知识库,机器协助专家快速检测和分析,提升服务质量;人机协同不仅可以实现了SOC整体安全能力提升的良性循环,同时也解决人工响应慢错误率高,机器检测不准确的问题;
主动风险预警
将安全工作重心从“事后被动救火”前移至“事前主动预警”,在威胁渗透或造成实质损害前及时发现并预警风险”。通过全维度态势感知,为管理层提供精准的安全数据,支撑业务决策的科学性。
构建可持续的运营能力闭环
MSS服务最终实现企业安全运营的闭环管理,通过持续监控与迭代优化,将安全能力转化为业务保障力,为数字化转型筑牢安全底座,实现安全价值的长效释放。
服务内容
标准服务内容
7×24小时全天候监控值守
告警事件分级、研判与通知
定期安全运营报告交付
全网安全态势常规通报
服务质量承诺
从稳定连接到智能运营,构建覆盖五大能力领域的产品与服务体系:
在线专业值守团队
实行三班倒机制,实现7×24小时不间断监控,确保各类安全告警实时响应、无遗漏,筑牢安全第一道防线。
在线资深安全专家
专注于告警深度研判、安全检测规则持续优化迭代,同时承接客户技术咨询,提供专业的安全技术解答与建议。
客户专属服务经理
作为客户对接的唯一窗口,全程跟进客户需求梳理、服务交付协调与进度同步,保障服务流程顺畅与体验一致。
香港&海外本地运营团队
团队深耕香港&新加坡、马来西亚等本地市场,熟练掌握当地隐私法规要求,为客户提供贴合本地合规环境的安全服务与技术支持。
|
事件级别 |
典型场景 |
通知时效 |
通知渠道 |
|---|---|---|---|
|
重大事件 |
服务器失陷、勒索病毒爆发、核心业务被入侵、数据泄露疑似等严重影响业务安全的情况。 |
<10分钟 |
电话+邮件 |
|
紧急事件 |
高危恶意外联、Webshell 、高频暴破、存在可利用高危漏洞,但暂未发生失陷/泄露 |
<30分钟 |
邮件 |
|
一般事件 |
常规扫描、异常登录尝试、普通威胁告警和常规漏洞预警,暂未发现直接利用行为的情况。 |
<2小时 |
邮件 |