赋能企业数字化办公与网络安全转型
SASE
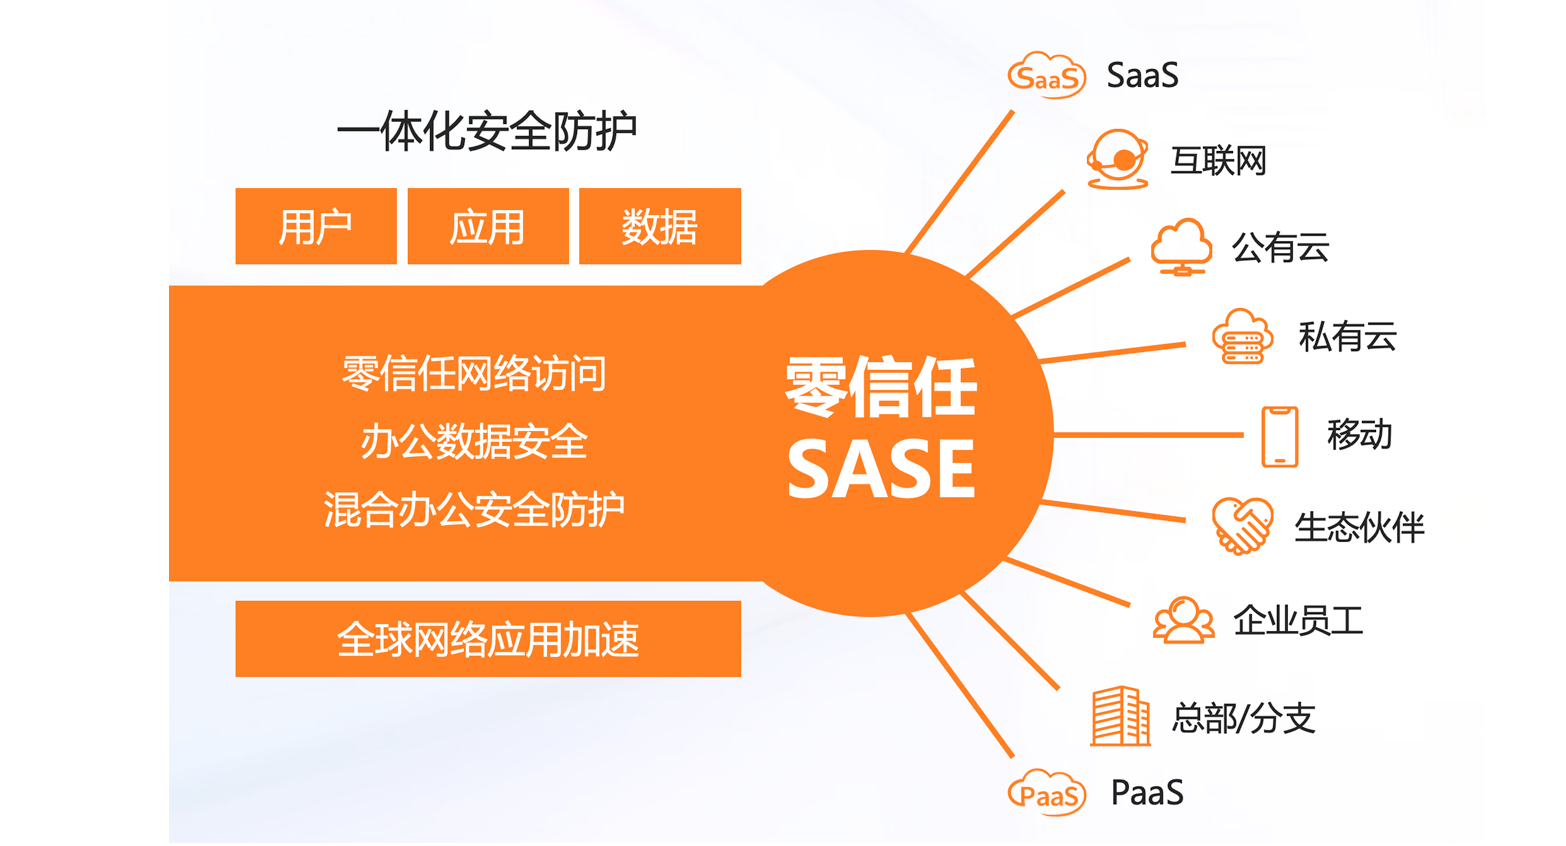
CNCARE 华科云动力将广域网功能(SD-WAN)与网络安全服务(SSE)深度融合,提供单一、云交付的 SASE(安全访问服务边缘) 解决方案。致力于满足分支机构及移动办公人员对数据中心、多云环境和互联网应用安全、快速、弹性的访问需求。
为什么企业需要从传统架构升级至 SASE?
根据 Gartner 预测,超过 60% 的企业已明确将 SASE 纳入网络安全核心策略。
SASE是将广域网功能 (SD-WAN) 和网络安全功能 (SSE) 融合成单一的、云交付的解决方案,满足所有分支机构、移动用户安全、快速、连续、弹性的访问数据中心、多云与互联网应用的要求。
CNCARE SASE 为企业带来三重升级:
网络与安全高度融合,
兼顾极致访问体验与安全防护能力。
兼顾极致访问体验与安全防护能力。
警处置与溯源联动,
显著降低安全风险与事件响应时间。
显著降低安全风险与事件响应时间。
云端统一管控,有效缓解企业内部网络
安全人才短缺压力。
安全人才短缺压力。
技术演进
SD-WAN 到 SASE 的关键跃升
作为 SD-WAN 的下一代演进形态,CNCARE SASE 将网络连接与分布式安全能力集成为一体化云服务,帮助企业构建更灵活、高效的安全防御边界。
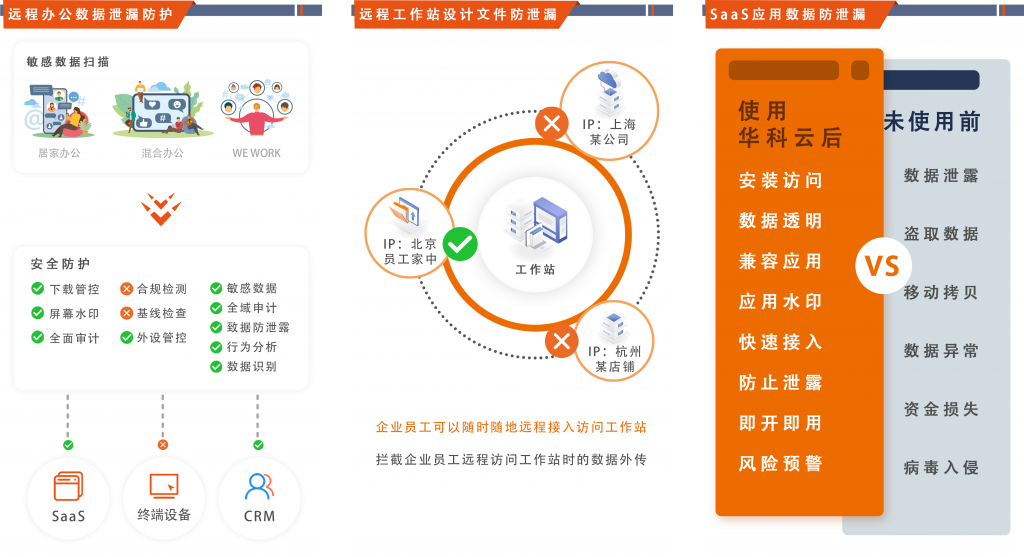
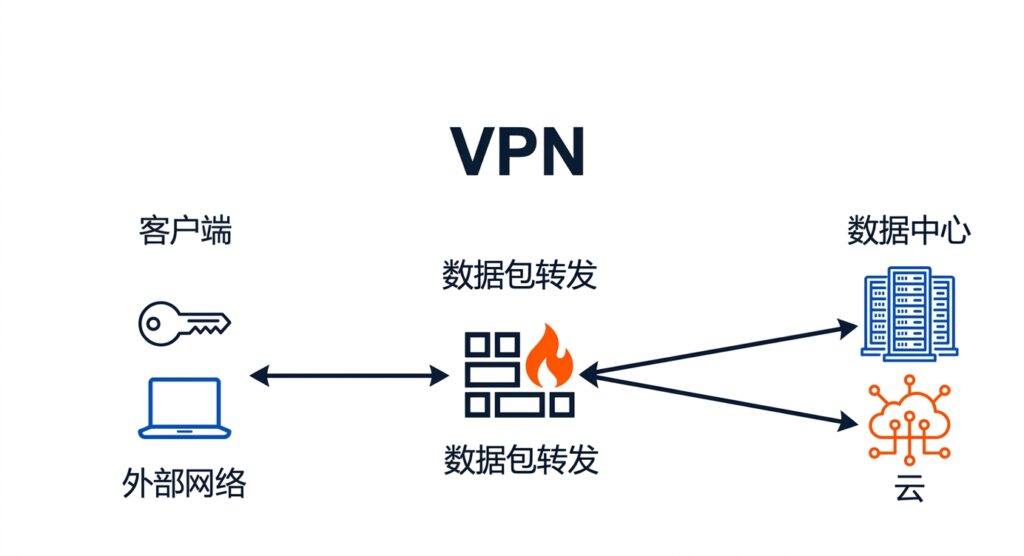
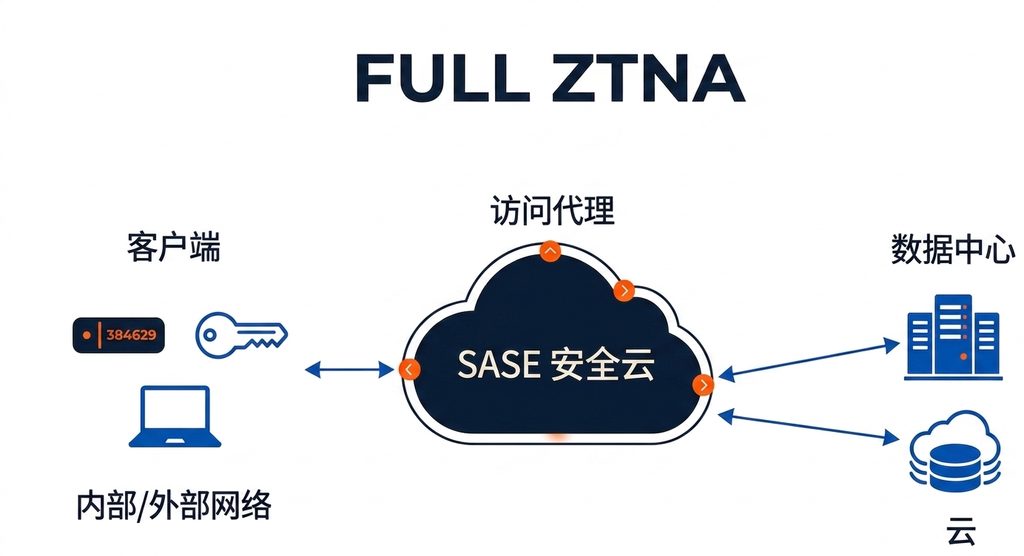
零信任网络访问(ZTNA)与VPN的区别
1
身份与环境验证
仅在拨入时进行一次性验证
2
权限控制粒度
接入即获取网络级全局权限
3
客户端 IP 分发
需分发内网 IP,暴露攻击面
4
状态监控
缺乏持续感知能力
1
身份与环境验证
持续验证用户身份、设备终端与网络状态
2
权限控制粒度
权限按照应用与 URL 级别实施最小权限动态授予
3
客户端 IP 分发
击面无需分发内网 IP,实现隐藏资源与隐身访问
4
状态监控
实时监控终端安全状态与风险变更
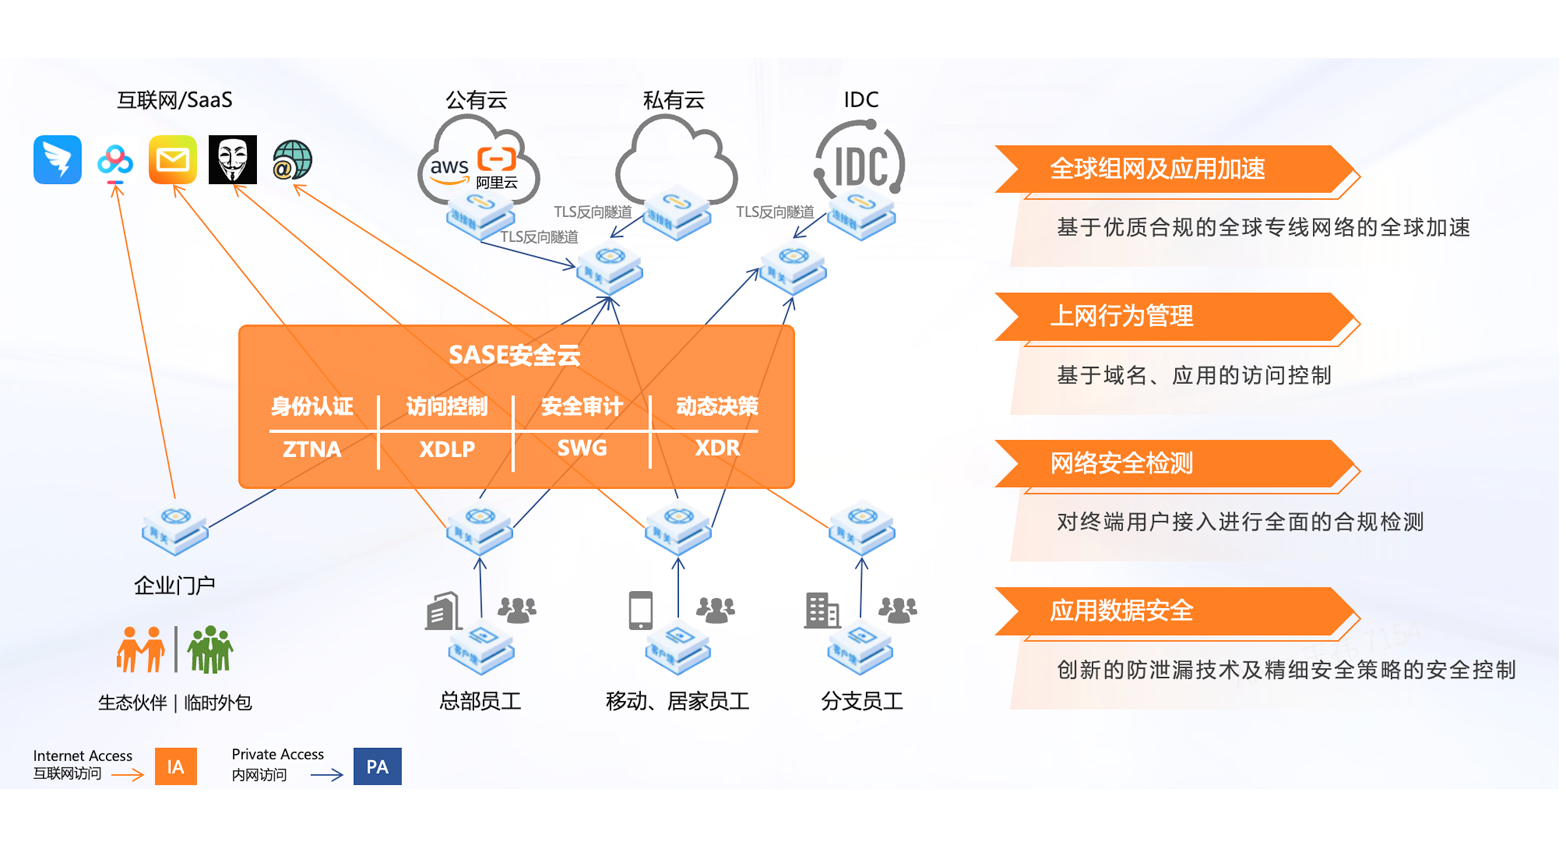
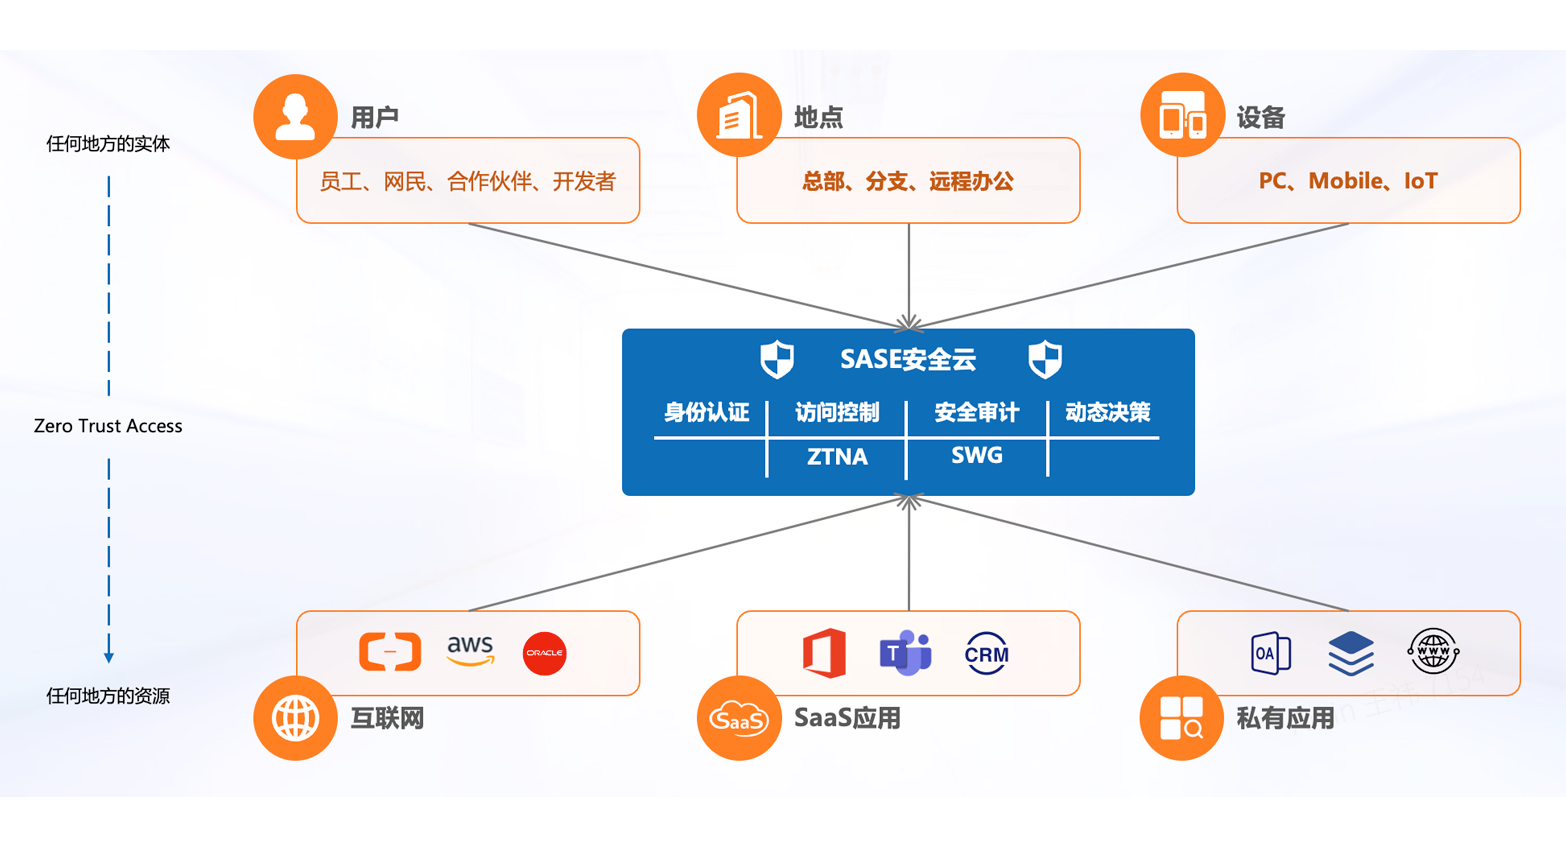
CNCARE 华科云动力 SASE 应用框架
一朵集中管控安全的“云” + 一张全球办公加速的“网” + 一个安全能力合一的“端”
产品能力
一朵集中管控安全的“云” + 一张全球办公加速的“网” + 一个安全能力合一的“端”
1. 灵活身份认证源集成
支持一个组织多个身份源
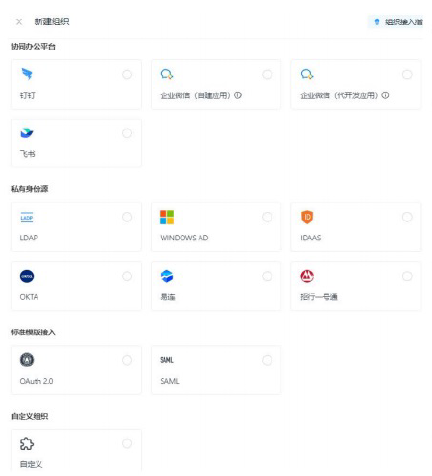
支持身份和认证源分离
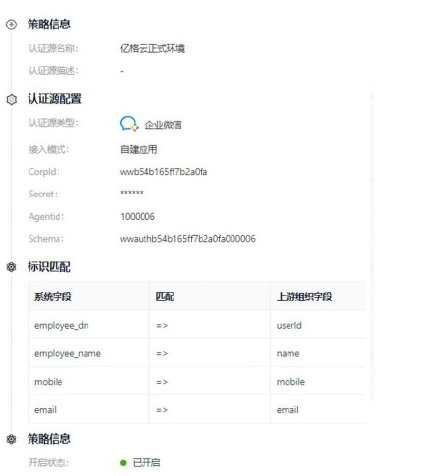
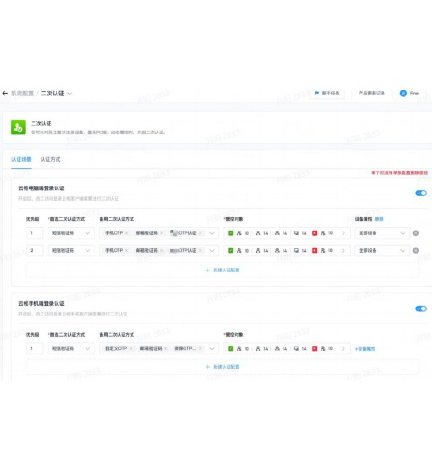
支持多种二次认证方式
2. 零信任访问一致性策略
3. 全面上网审计
通过对应用及内容的完整记录,实现全面上网审计,满足《网络安全法》合规要求,为违法行为提供追溯证据,同时为违规外发、信息外泄、违规上网行为留存审计日志
四层访问日志
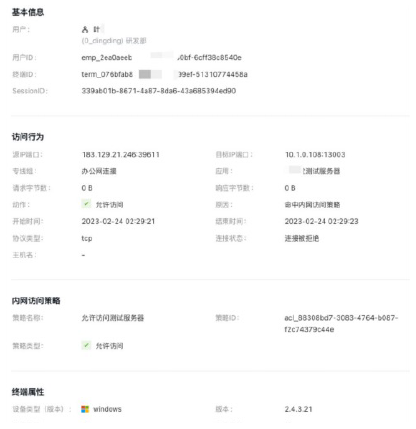
七层访问日志
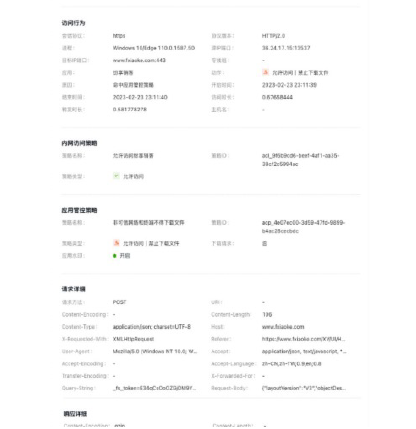
数据地图/数据外发日志
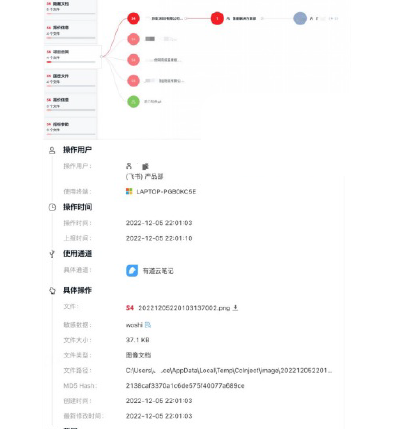
提供精细化的访问日志和敏感数据分步、流转日志
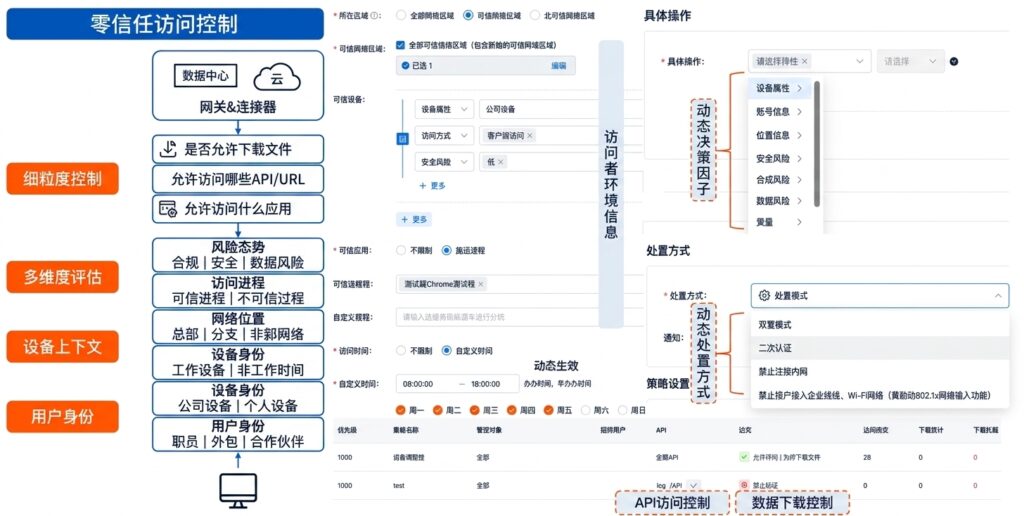
4. 精细化访问控制
通过精细权限管控,通过白名单应用管理,动态针对用户|设备|位置|时间|进程|风险多维度设置不同的用户权限,保证企业业务安全。
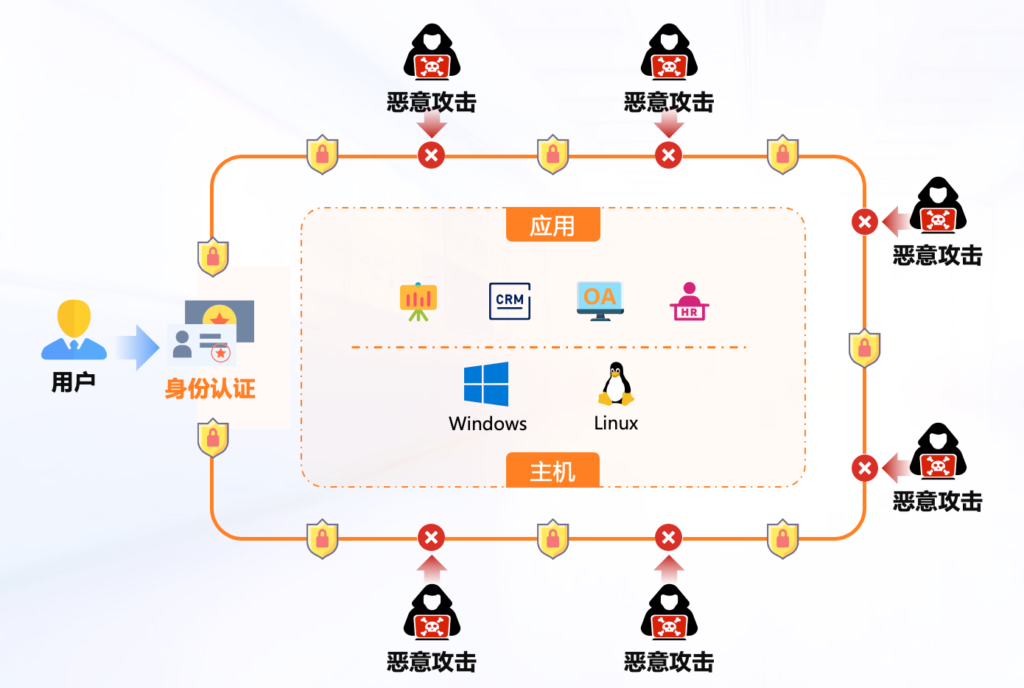
5. 互联网业务统一访问入口管控,减少攻击面
互联网业务只有经过身份认证后,才允许连接应用,针对攻击进行拦截,避免直接攻击应用
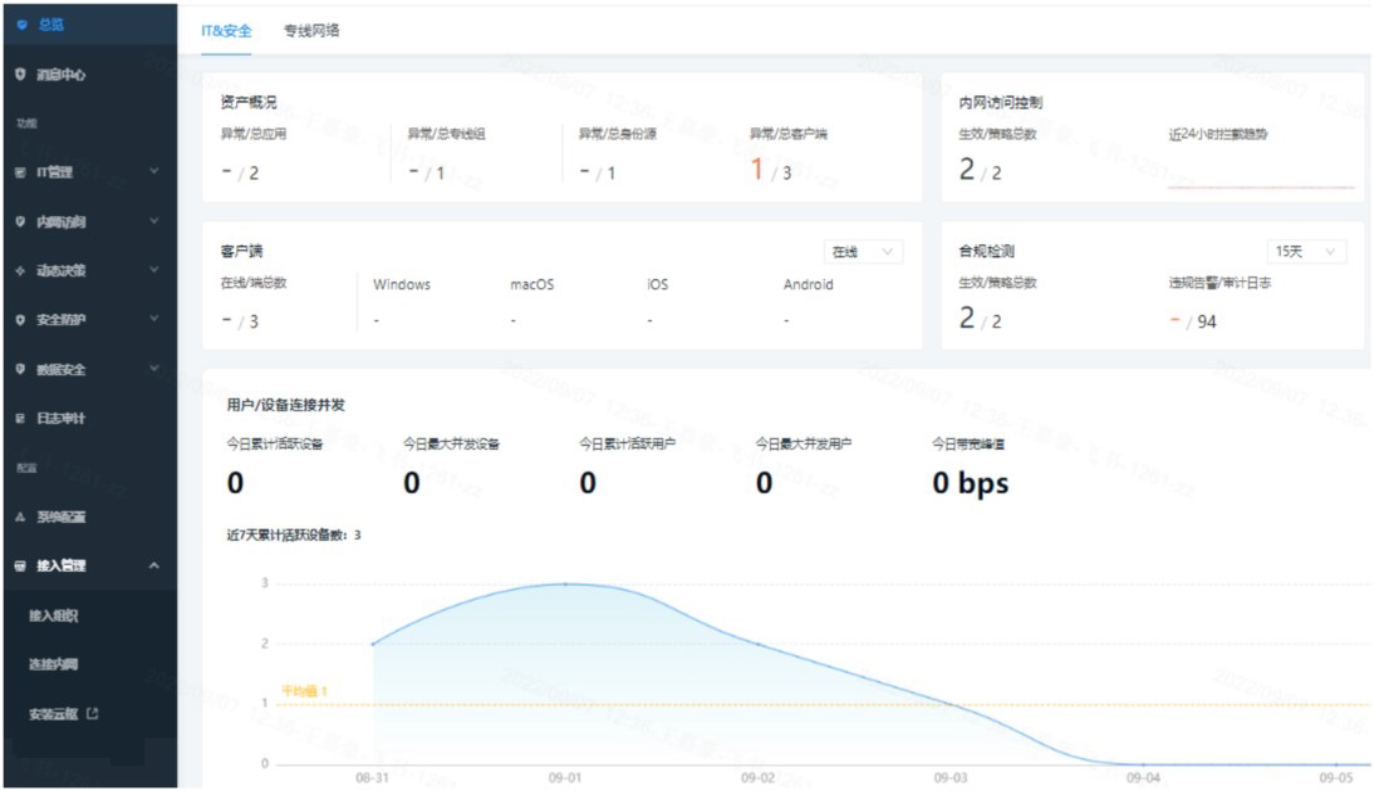
6. 统一可视化运营管理平台
提供统一的可视化管理平台,企业用户接入及应用安全状态一目了解
基础运维
认证管理
安全管理
日志查看
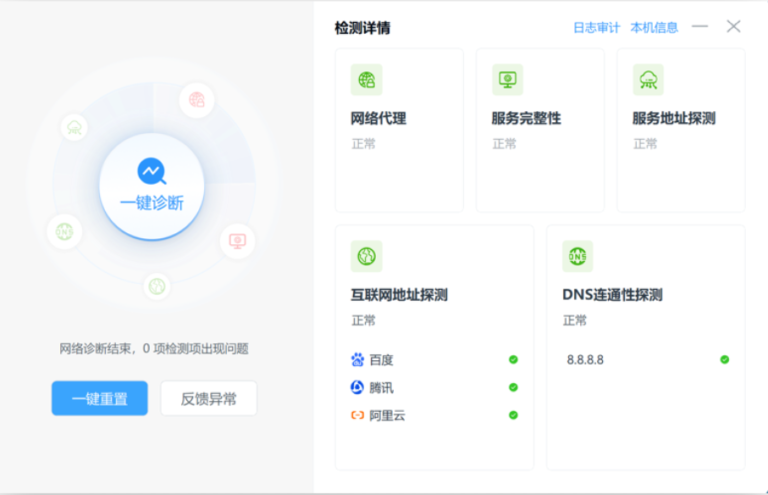 诊断工具
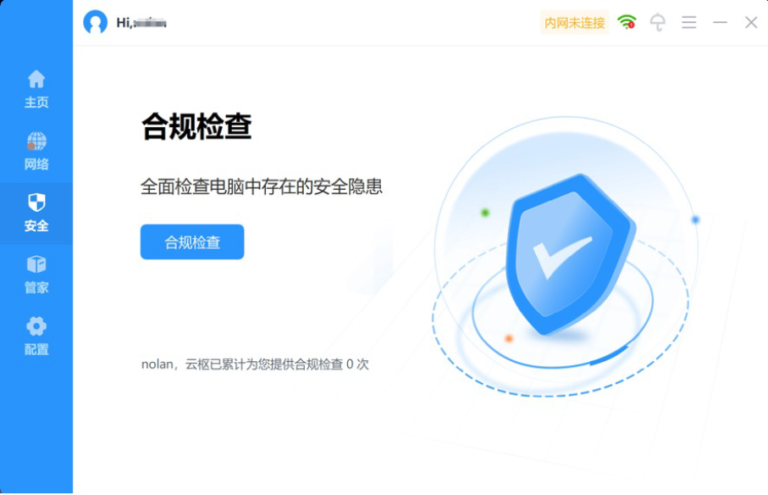 合规检查
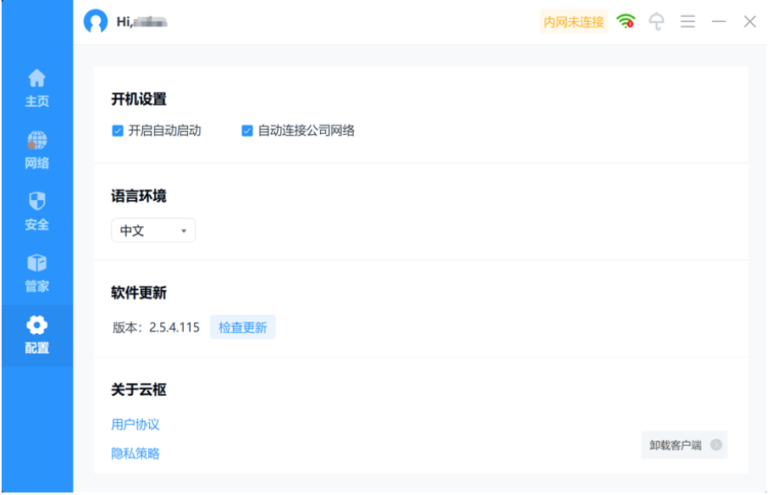 启动配置
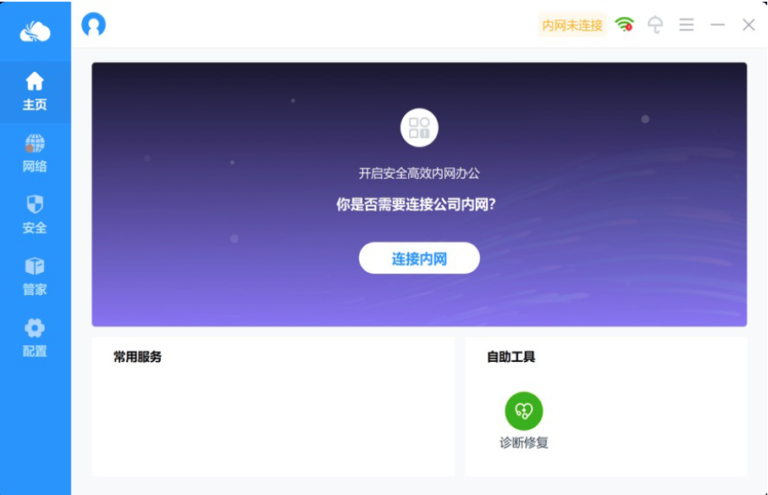 主页
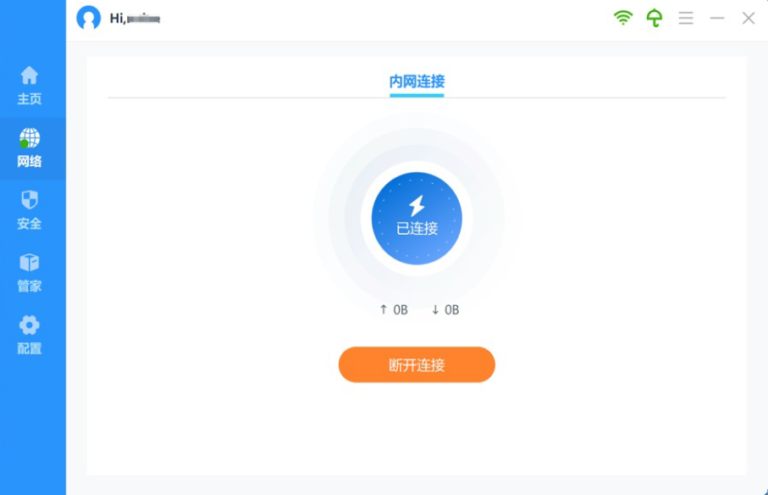 网络状态
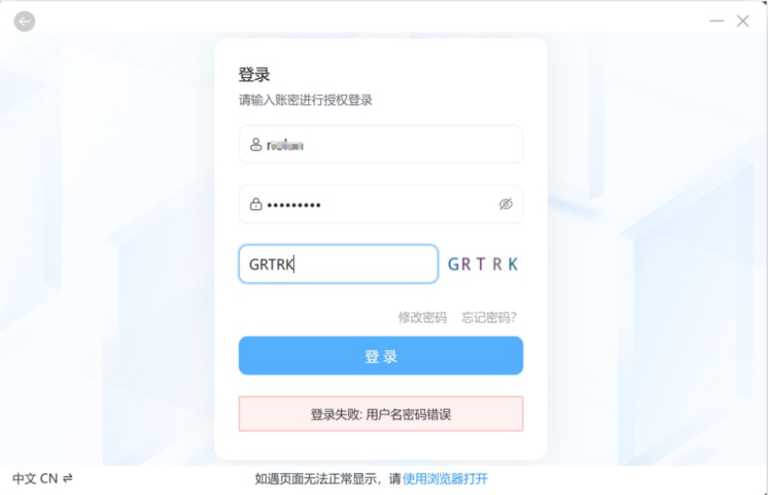 登录
准备好提升您企业的 IT 自动化水平了吗?
联系我们,由专业顾问团队为您量身打造属于自己企业的一套专属方案。